CYBERISK SIEM
En développement — Programme pilote ouvertUne plateforme de gestion des informations et des événements de sécurité (SIEM) développée en interne par CYBERISK LLC. Elle centralise les événements de sécurité, les corrèle à l'aide de règles de détection et aide votre équipe à trier les alertes et à mesurer la qualité de la détection. La plateforme fonctionne actuellement avec un moteur de simulation IDS/IPS intégré, et nous ouvrons un programme pilote pour la connecter à de véritables environnements de petites entreprises.
— Test de bout en bout sur un vrai réseau virtuel : réussi
Nous avons validé CYBERISK SIEM dans un laboratoire virtuel de deux machines : un serveur Ubuntu 22.04 comme cible (SSH, serveur web nginx, pare-feu UFW) et une machine Kali Linux comme attaquant. Le SIEM tournait sur l'hôte macOS et recevait les vrais journaux de la cible via syslog, simulateur désactivé : 100 % de trafic réel.
- Attaque par force brute SSH (Hydra) depuis Kali : détectée et corrélée comme brute force, avec l'adresse IP réelle de l'attaquant
- Scan de ports (Nmap) : blocages du pare-feu détectés et classés comme scan de ports
- Tentatives d'injection SQL contre le serveur web : détectées dans les journaux nginx
- Rapport de sécurité exécutif exporté en PDF
Prochaine étape : connecter le SIEM à de véritables réseaux de petites entreprises dans le cadre de notre programme pilote.
- Tableau de bord SOC en temps réel : volume d'événements, alertes actives et critiques
- Flux d'événements en direct, avec recherche et filtres par type et gravité
- Workflow de tri des alertes : nouvelle, acquittée, en cours, résolue, faux positif
- Règles de corrélation configurables (force brute, scan de ports, injection SQL, beaconing de malware, exfiltration de données, DDoS) avec gravité, sensibilité et blocage IPS
- Indicateurs de qualité de détection : précision, rappel, score F1 et matrice de confusion
- Rapports de sécurité pour la direction, avec export CSV et PDF
Les participants au pilote contribuent à façonner la plateforme avant sa commercialisation.
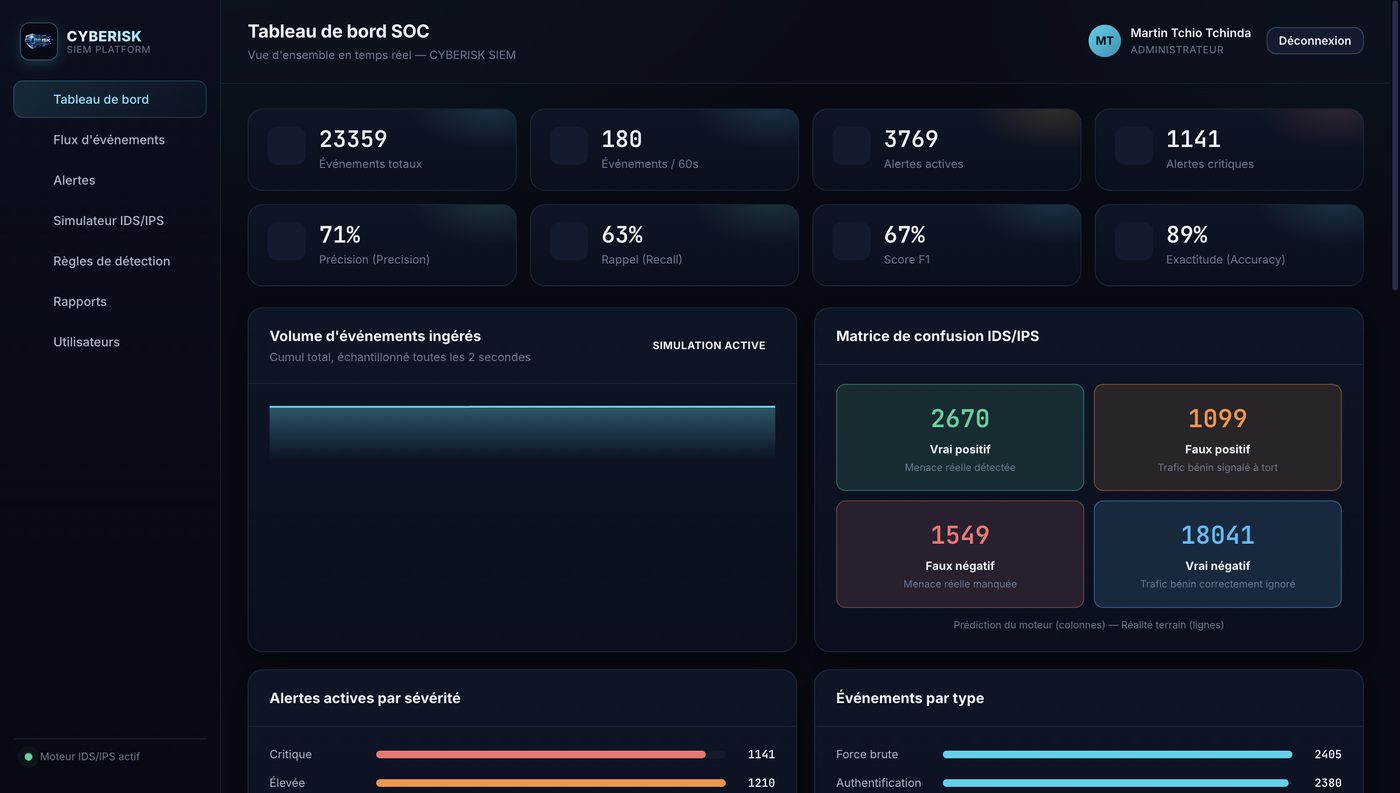
Tableau de bord SOC — vue d'ensemble en temps réel
Une petite entreprise sans équipe sécurité interne rejoint le pilote : CYBERISK connecte le SIEM aux journaux de son pare-feu et de ses serveurs, ajuste les règles de détection à son environnement et lui remet un rapport de sécurité mensuel clair.