des violations dans les petites et moyennes entreprises impliquaient un rançongiciel.
Verizon 2025 DBIRCybersécurité et conformité pour les petites entreprises réglementées
Analyses de risques, programmes de sécurité écrits et tests d'intrusion pour les cabinets médicaux et dentaires, les cabinets comptables, les concessionnaires automobiles, les agences d'assurance et toute petite entreprise qui traite des données sensibles.
Basés près de Chicago. Sur site dans tout l'Illinois, à distance partout aux États-Unis.
Évaluations à partir de $495. Voir nos tarifs →
10:42:07
RULE
HIPAA — risk analysis must be documented
10:42:11
FINDING
RDP port 3389 open to the internet — critical
10:42:16
DEADLINE
IL insurance — notify the DOI within 3 business days
10:42:21
RULE
Auto dealers — penetration test every 12 months
10:42:26
FIXED
MFA enforced on all admin accounts
Fournisseur référencé — Illinois Procurement Gateway (IPG)
Doctorat (PhD) en informatique
Business Associate Agreement HIPAA disponible
Les petites structures sont des cibles faciles
rançon médiane payée, avant l'interruption d'activité, la reprise et la perte de clients.
Verizon 2025 DBIRpar règlement HIPAA dans quatre affaires de rançongiciel résolues par l'OCR en avril 2026, toutes pour analyse de risques insuffisante.
HHS OCR, avril 2026Après une fuite, le délai court dès la découverte
- 3 jours ouvrés Régulateur des assurances de l'Illinois
- 30 jours FTC, dès 500 clients touchés
- 60 jours Avis HIPAA aux patients
Quelles règles s'appliquent à votre entreprise ?
Choisissez votre secteur pour voir l'obligation, le délai et ce que nous livrons.
- La règle
- Règle de sécurité HIPAA
- Ce qu'elle exige
- Une analyse des risques de sécurité documentée et tenue à jour.
- Ce que nous faisons
- Nous réalisons l'analyse, corrigeons les failles et vous préparons face aux rançongiciels.
- La règle
- FTC Safeguards Rule et publication 4557 de l'IRS
- Ce qu'elle exige
- Un programme écrit de sécurité de l'information (WISP).
- Ce que nous faisons
- Nous évaluons votre sécurité, rédigeons ou révisons votre WISP et testons vos systèmes.
- La règle
- FTC Safeguards Rule
- Ce qu'elle exige
- Un test d'intrusion chaque année et une évaluation des vulnérabilités tous les six mois.
- Ce que nous faisons
- Nous réalisons les deux, avec un rapport prêt pour votre dossier de conformité.
- La règle
- Loi de l'Illinois sur la sécurité des données des assurances
- Ce qu'elle exige
- Enquêter sur les incidents de cybersécurité et prévenir le Director sous 3 jours ouvrés. Les agences de 50 salariés ou plus doivent aussi avoir un programme écrit.
- Ce que nous faisons
- Nous vous disons ce qui s'applique et le mettons en place.
- La règle
- Vos clients, votre assureur cyber et les lois des États sur les fuites de données
- Ce qu'elle exige
- Les assureurs et les grands clients exigent désormais l'authentification multifacteur, des sauvegardes testées et une évaluation de sécurité récente.
- Ce que nous faisons
- Un test d'intrusion ou une revue de sécurité cloud, et un plan d'action clair que vous pouvez leur présenter.
- Cabinets d'avocats
- Agences de soins à domicile
- Associations
- Agences immobilières
- Commerce et e-commerce
- Industriels
- Écoles et crèches
- Institutions publiques
Déroulement
-
Appel gratuit de 20 minutes
Nous identifions les règles qui s'appliquent à vous.
-
État des lieux
Périmètre et prix fixes, convenus avant le début des travaux.
-
Rapport et plan d'action
Des constats en langage clair et des corrections priorisées pour votre dossier de conformité.
Vous ne savez pas où vous en êtes ?
Répondez à cinq questions par oui ou non et obtenez votre score et vos principales lacunes.
CYBERISK didn't just launch our website https://apexcaregiver.com — they made sure it was secure from day one. Dr. Tchio Tchinda's team handled everything, from the domain and SSL to protecting our contact forms, and walked us through a clear cybersecurity audit of our operations. As a home care agency handling sensitive client information, that peace of mind matters.
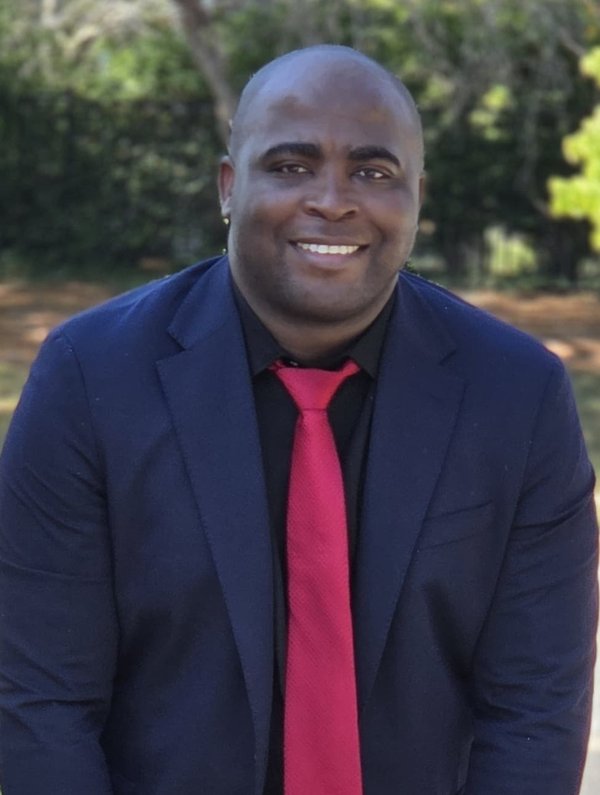
Dr Martin Guillaume Tchio Tchinda
Fondateur et PDG de CYBERISK LLC. Vous travaillez directement avec moi, du premier appel au rapport final, et je vous explique chaque constat en langage clair.
- Doctorat en informatique, recherche en cryptographie post-quantique et sécurité du cloud
- M.S. en management de la cybersécurité, Lindenwood University
- Chaque mission sous accord de confidentialité, avec un BAA signé pour les clients du secteur de la santé
- Fournisseur référencé, Illinois Procurement Gateway (IPG)
Questions fréquentes
Les réponses aux questions que nous posent le plus souvent les dirigeants et responsables de cabinet.
Comment se déroule une évaluation avec CYBERISK ?
Tout commence par un appel gratuit de 20 minutes pour comprendre vos priorités et les règles qui s'appliquent à vous. Nous réalisons ensuite l'évaluation convenue et vous remettons un rapport en langage clair, avec un plan d'action priorisé. Réservez votre appel gratuit.
Combien cela coûte-t-il ?
Chaque mission est cadrée lors de l'appel gratuit. Vous recevez un devis à prix fixe avant tout démarrage : aucune surprise sur la facture.
Signez-vous un Business Associate Agreement (BAA) ?
Oui. Pour les clients du secteur de la santé, nous signons un Business Associate Agreement HIPAA avant toute intervention susceptible d'impliquer des informations de santé protégées.
Avez-vous besoin d'accéder aux dossiers de nos patients ou clients ?
Dans la plupart des évaluations, non. Nous testons vos systèmes et leur configuration, pas le contenu de vos dossiers. Lorsque l'accès à des données sensibles est inévitable, il est encadré par un accord de confidentialité (et un BAA pour les clients du secteur de la santé) et limité au strict nécessaire.
L'évaluation perturbera-t-elle mon activité ?
Les tests sont planifiés avec vous à l'avance, peuvent avoir lieu en dehors des heures d'ouverture et utilisent des techniques maîtrisées, conçues pour ne pas interrompre votre activité quotidienne.
Intervenez-vous uniquement en Illinois ?
Non. Nous sommes basés à Carol Stream, près de Chicago, et intervenons sur site dans tout l'Illinois. Les analyses de risques, les programmes de sécurité écrits, les scans de vulnérabilités et les tests d'intrusion externes sont réalisés à distance partout aux États-Unis.